Camerele video civile compromise devin instrumente de informații militare
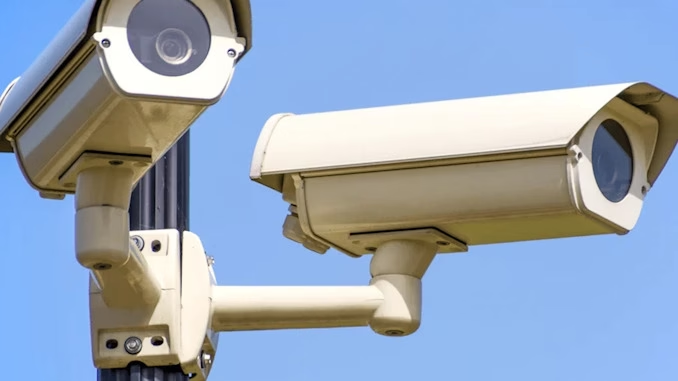
Camerele video conectate la internet, instalate inițial pentru pază, trafic sau uz casnic, sunt folosite tot mai frecvent ca surse de informații în conflictele armate. Un articol publicat de Wall Street Journal descrie modul în care grupul pro-ucrainean Team OneFist ar fi preluat în 2022 controlul unei camere din Sevastopol și ar fi folosit imaginile pentru observarea activității militare ruse din Crimeea ocupată.
De la supraveghere civilă la recunoaștere militară
Conform articolului, camera se afla pe o clădire înaltă din vestul Sevastopolului și putea fi orientată și mărită de la distanță. Fluxul video oferea vizibilitate asupra împrejurimilor și a Mării Negre, permițând observarea elicopterelor, navelor și submarinelor. Urmărirea unui elicopter ar fi condus la identificarea unei baze aeriene necunoscute anterior grupului, în apropierea aeroportului local.
Team OneFist ar fi transmis informațiile autorităților ucrainene, iar instalația ar fi fost lovită ulterior. Wall Street Journal leagă atacul de avarierea unor aeronave și sisteme de apărare antiaeriană rusești. Totuși, informațiile publice nu permit stabilirea independentă a întregului lanț dintre imaginile camerei, procesul de selectare a țintei și rezultatele loviturii. Cazul trebuie prezentat, prin urmare, ca o relatare atribuită sursei, nu ca o reconstrucție oficială completă.
Același grup ar fi accesat camere din apropierea podului Kerci pentru a observa măsurile de securitate. Într-un asemenea context, valoarea unei camere nu rezultă doar din ceea ce surprinde direct, ci și din tiparele care pot fi deduse în timp: frecvența patrulelor, direcția deplasărilor, activitatea portuară, orele de operare și modificările aduse dispozitivelor defensive.
O practică documentată și în sens invers
Utilizarea camerelor compromise nu este specifică unei singure tabere. În ianuarie 2024, Serviciul de Securitate al Ucrainei a anunțat blocarea a două camere web din Kiev despre care a afirmat că fuseseră folosite de serviciile ruse pentru observarea apărării antiaeriene și a infrastructurii critice. Una dintre camere ar fi fost reorientată și conectată la o platformă video pentru transmiterea imaginilor.
În mai 2025, Centrul Național de Securitate Cibernetică al Regatului Unit și agenții partenere din zece țări au atribuit unității 26165 a serviciului rus de informații militare o campanie împotriva organizațiilor occidentale de logistică și tehnologie. Avertismentul oficial menționează explicit vizarea camerelor conectate la internet la punctele de frontieră ucrainene și în apropierea instalațiilor militare, pentru monitorizarea transporturilor de ajutor.
Avertismentul comun descrie un ansamblu mai larg de metode, între care ghicirea credențialelor, mesaje de tip spear-phishing și exploatarea permisiunilor unor căsuțe poștale. Camerele reprezintă astfel doar o componentă a unei operațiuni de informații care poate combina imagini, documente logistice, date despre transport și acces la rețele informatice.
Evaluarea serviciilor olandeze
În iulie 2026, serviciile olandeze AIVD și MIVD au avertizat că actori statali ruși desfășoară sistematic operațiuni de spionaj prin camere IP în Țările de Jos, în alte state ale Uniunii Europene și NATO și în Ucraina. Potrivit evaluării, imaginile sunt analizate automat pentru identificarea vehiculelor militare, a încărcăturilor și a rutelor de transport.
Serviciile olandeze afirmă că informațiile obținute în Ucraina au fost folosite în tentative de localizare a personalului și de distrugere a echipamentelor militare. Pentru statele NATO, accesul oferă informații despre rutele logistice și livrările de armament, chiar dacă autoritățile olandeze nu au declarat că astfel de imagini ar fi fost folosite pentru atacuri militare în afara Ucrainei.
De ce sunt vulnerabile camerele IP
Riscul este amplificat de instalarea pe scară largă a camerelor cu acces direct la internet, parole implicite, autentificare slabă și programe interne neactualizate. O singură cameră poate oferi informații limitate; mii de fluxuri analizate automat pot forma însă o rețea distribuită de senzori, capabilă să indice mișcări, ritmuri logistice și schimbări în dispozitivele de securitate.
Expunerea unei camere pe internet nu înseamnă automat că aceasta a fost compromisă. Sunt necesare dovezi tehnice, jurnale de acces sau constatări oficiale pentru confirmarea unei intruziuni. De asemenea, numărul dispozitivelor vulnerabile, numărul tentativelor și numărul accesărilor reușite sunt indicatori diferiți și nu trebuie confundați.
Măsuri de reducere a riscului
- eliminarea accesului direct al camerei din internet și folosirea unei rețele private pentru administrare;
- înlocuirea parolelor implicite cu credențiale unice și activarea autentificării multifactor, dacă este disponibilă;
- actualizarea periodică a programelor interne și înlocuirea dispozitivelor care nu mai primesc actualizări;
- limitarea câmpului vizual, astfel încât rutele logistice, instalațiile sensibile și activitatea militară să nu fie surprinse inutil;
- inventarierea dispozitivelor, verificarea jurnalelor și monitorizarea accesărilor neobișnuite;
- separarea camerelor de sistemele informatice critice și aplicarea unor reguli restrictive de rețea.
Concluzie
Cazul OneFist ilustrează transformarea infrastructurii civile de supraveghere într-o resursă de informații cu valoare militară. Avertismentele oficiale britanice, americane și olandeze arată că fenomenul este mai larg decât un singur incident și implică atât grupuri voluntare, cât și servicii de informații. În conflictele contemporane, securitatea unei camere video nu mai este doar o problemă de protecție a vieții private sau a proprietății, ci și una de securitate operațională și națională.